

Apple
iOS 27.3 เริ่มตรวจไฟล์ที่แชร์ผ่านลิงก์สาธารณะของ iCloud หาเนื้อหาที่เป็นอันตราย
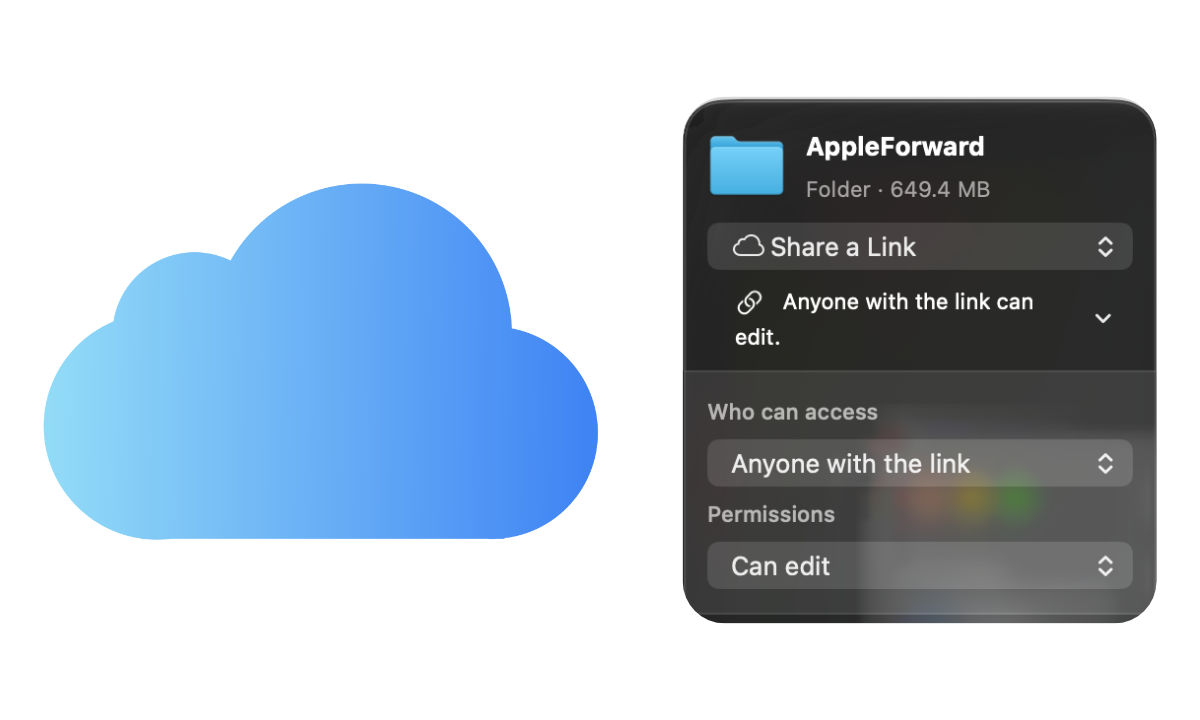
ตั้งแต่ iOS 27.3 เป็นต้นไป Apple จะตรวจรูปภาพและไฟล์ที่แชร์ผ่านลิงก์ iCloud แบบ “ทุกคนที่มีลิงก์” เพื่อหาเนื้อหาที่เป็นอันตราย และอาจระงับบัญชีหรือแจ้งเจ้าหน้าที่หากพบการละเมิด

Apple ได้เผยแพร่เอกสารฝ่ายสนับสนุนฉบับใหม่ที่ระบุว่า ตั้งแต่ iOS 27.3, iPadOS 27.3, macOS 27.3 และ visionOS 27.3 เป็นต้นไป Apple จะเริ่มตรวจสอบรูปภาพและไฟล์ที่แชร์ผ่านลิงก์สาธารณะของ iCloud เพื่อหาเนื้อหาที่เป็นอันตราย
ปัจจุบันการแชร์รูปภาพใน iCloud Photos หรือไฟล์ใน iCloud Drive จะมีสองแบบ คือ “ส่งสำเนา” (Send a Copy) ที่ส่งไฟล์ไปให้โดยตรง และ “แชร์ลิงก์” (Share a Link) ที่ให้อีกฝ่ายดาวน์โหลดผ่านลิงก์ ซึ่งการแชร์ลิงก์ยังแบ่งได้อีกสองตัวเลือก คือแชร์เฉพาะ “คนที่คุณเลือก” (People you choose) หรือแชร์ให้ “ทุกคนที่มีลิงก์” (Anyone with the link) โดย Apple จะตรวจสอบเฉพาะตัวเลือกหลังเท่านั้น
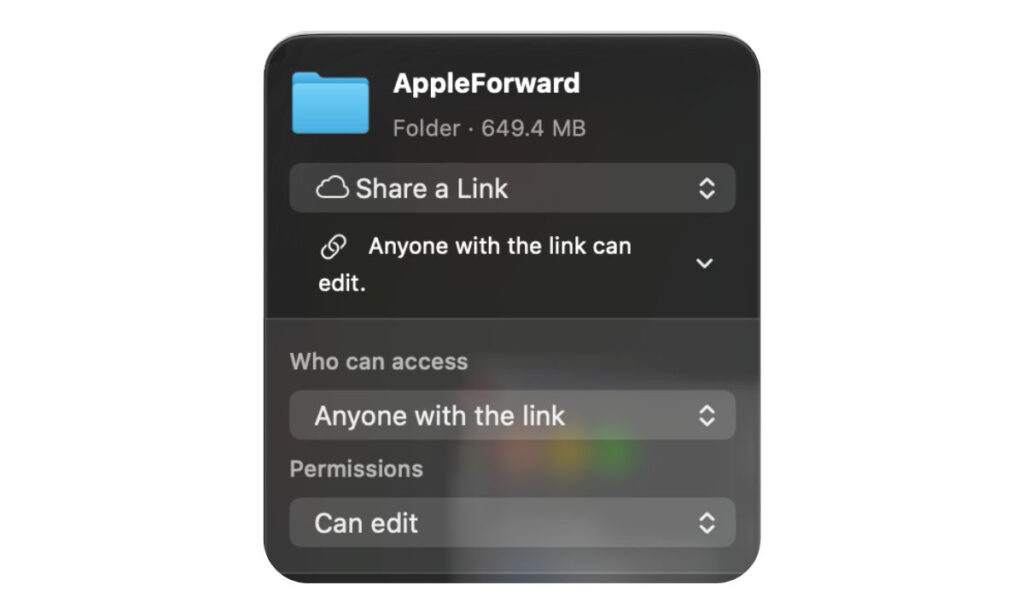
หาก Apple พบว่าเนื้อหาที่แชร์เป็นอันตราย Apple ขอสงวนสิทธิ์ในการย้าย ปฏิเสธ แก้ไข หรือลบเนื้อหานั้นได้ทุกเมื่อ และอาจดำเนินการกับบัญชี Apple ของผู้ใช้ด้วย ตั้งแต่ระงับหรือปิดบัญชี ไม่ให้สร้างบัญชีใหม่ด้วยอีเมลหรือเบอร์โทรเดิม ไปจนถึงแจ้งเจ้าหน้าที่บังคับใช้กฎหมายหากจำเป็น
ทั้งนี้ Apple ไม่ได้ระบุว่า “เนื้อหาที่เป็นอันตราย” หมายถึงอะไรบ้าง แต่คาดว่าน่าจะเป็นมัลแวร์ ไฟล์ที่เป็นอันตราย หรือสื่อการล่วงละเมิดทางเพศเด็ก (CSAM) เพราะมีการพูดถึงการแจ้งเจ้าหน้าที่ นอกจากนี้ Apple ยังไม่ได้บอกว่าลิงก์ที่สร้างไว้ก่อน iOS 27.3 จะถูกตรวจสอบด้วยหรือไม่
นอกจากนี้เนื้อหาที่แชร์แบบ “ทุกคนที่มีลิงก์” จะไม่ได้รับการเข้ารหัสแบบ End-to-end encryption แม้จะเปิดใช้การปกป้องข้อมูลขั้นสูง (Advanced Data Protection) ไว้ก็ตาม ซึ่งเอาจริงๆก็ดูเข้าใจได้เพราะจะเข้ารหัสไว้ทำไมในเมื่อทุกคนที่มีลิงก์สามารถเข้าดูได้อยู่แล้ว
ตอนนี้ iOS 27.3 อยู่ในช่วงทดสอบเบต้าสำหรับนักพัฒนา และจะปล่อยให้ผู้ใช้ทั่วไปในเดือนธันวาคมนี้